

“Los estafadores estudian la empresa para resultar más creíbles y que confíes en ellos”
Redacción:
Claudia Vila y Javier A. Fernández
Coordinación editorial:
Juan Antonio Carbajo y Francis Pachá
Diseño:
Juan Sánchez
Desarrollo:
Héctor D. Ruiz
Coordinación producto:
Adolfo Domenech
Los estafadores suplantaron en dos ocasiones a la directora general de una pyme alicantina para que sus empleados movieran dinero. Lo cuenta una de las víctimas, y un psicólogo y un experto en ciberseguridad desgranan las claves para reconocer este tipo de engaño que cada vez afecta a más empresas
Los estafadores suplantaron en dos ocasiones a la directora general de una pyme alicantina para que sus empleados movieran dinero. Lo cuenta una de las víctimas, y un psicólogo y un experto en ciberseguridad desgranan las claves para reconocer este tipo de engaño que cada vez afecta a más empresas
EL TESTIMONIO DE LA VÍCTIMA
- #estafa
- #suplantanción
- #falsojefe
- #transferencia
Bolsalea, la empresa alicantina en la que trabaja Khrystyna Kozmenko, especializada en la fabricación de bolsas corporativas sostenibles, ha sido objetivo de los estafadores por partida doble. Los delincuentes se hicieron pasar por la directora ejecutiva, Marina Moya. Lo cuenta esta española de origen ucraniano, de 27 años, responsable comercial que recibe cada día las peticiones de los clientes. Por eso no le resultó extraña una llamada durante la pandemia de covid-19, con la demanda del pago de una remesa de productos sanitarios para los empleados. Hicieron una transferencia, pero lograron cancelarla a tiempo. Un año más tarde, un compañero que se acaba de incorporar recibió un correo con una supuesta solicitud en nombre de la CEO para que adquiriera varias tarjetas de regalo. Pero en ese momento, tras la primera experiencia, ya estaban en alerta.
“Los estafadores estudian la empresa para resultar más creíbles y que confíes en ellos”
¿?
En qué consiste la estafa
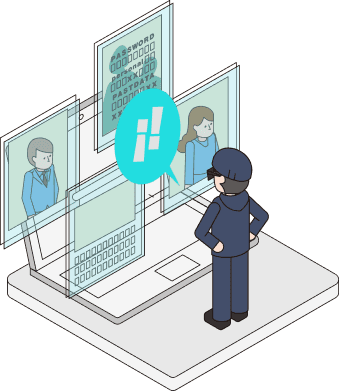
En la estafa del CEO (siglas en inglés de chief executive officer, puesto equivalente a director ejecutivo), el delincuente suplanta la identidad de un directivo de una empresa, de un proveedor u otro tercero de confianza con el que mantiene una relación comercial. El objetivo es engañar a uno de sus empleados para que revele información privada que puede ser utilizada posteriormente, realice una transferencia a una cuenta ajena a la compañía, modifique los datos bancarios asociados al pago de facturas o efectúe determinadas compras, como tarjetas de regalo que los delincuentes pueden usar después para comprar por internet. En el caso de la suplantación de proveedores, los ciberdelincuentes interceptan comunicaciones por correo y modifican ellos mismos los datos bancarios para que el pago se realice a otra cuenta.
EL TESTIMONIO del especialista
- #autoridad
- #urgencia
- #manipulación
- #ingenieríasocial
Daniel de la Fuente
Psicólogo especializado en ciberseguridad
Daniel de la Fuente, psicólogo e investigador de la Universitat Oberta de Catalunya (UOC), apunta que esta estafa está diseñada para que caigan todo tipo de trabajadores. Sin embargo, destaca, serán más proclives los empleados con una fuerte predisposición a obedecer a la autoridad, así como los que se encuentran en un estado emocional frágil. “Si un trabajador está cansado o estresado, se encontrará en un estado más vulnerable y, por tanto, proclive a caer en el engaño”, describe De la Fuente.
“Los trabajadores que siguen al pie de la letra las órdenes de sus superiores tienen más posibilidades de caer en la estafa del CEO”
Esta estafa funciona porque, paradójicamente, se conduce a la víctima a romper con el protocolo. El trabajador fiel pondrá por encima de los procedimientos la petición acuciante del supuesto superior. Además, sentirá presión por demostrar eficacia y solvencia en la resolución de problemas y puede pensar que desobedecer una orden es más arriesgado que ejecutarla.
Los engranajes psicológicos de la estafa
Autoridad
Suplantan la identidad de un alto cargo de la empresa, como un director ejecutivo (CEO) o el presidente, lo que empuja al empleado a obedecer la orden de alguien que ocupa una posición superior en la jerarquía
Urgencia
Apremian a la víctima a cumplir con su petición lo antes posible, lo que reduce las posibilidades de reflexionar sobre si es una petición legítima. Cuanto menos tiempo se tiene para comprobar una orden, más probable es que se salte el procedimiento habitual
Discreción
Solicitan que la víctima no comunique la operación a otros miembros de la empresa con la exclusa de que se trata de una transacción imprevista y delicada
Halago
Utilizan frases que refuerzan la identidad de la víctima como empleado competente, de confianza y leal, como “Eres la única persona del equipo que puede resolverlo ahora”
!
No lo olvides
“La estafa funciona porque consigue que una persona deje de aplicar temporalmente los mecanismos de comprobación que normalmente utilizaría”
EL TESTIMONIO DEL EXPERTO EN CIBERSEGURIDAD
- #autoridad
- #urgencia
- #manipulación
- #ingenieríasocial

Begoña García
Responsable global de seguridad de la información de las personas en BBVA
“La IA permite crear imágenes y audios convincentes con los que suplantar la identidad de otras personas. Ver u oír a alguien ya no es garantía de que realmente sean ellas”
CÓMO PROTEGERSE ANTE EL FRAUDE DEL CEO
Este tipo de estafa comenzó con la suplantación a través del correo electrónico, pero en la actualidad los ataques pueden imitar la voz e incluso la imagen de altos directivos a través de videollamadas. Hoy, distinguir lo legítimo de lo falso es cada vez más difícil. Es importante prestar atención a cualquier comunicación no esperada o que llegue por un cauce no habitual y dedicar unos segundos a verificar estos puntos:
01
Contactar con la persona que dice ser a través de su número de teléfono habitual.
02
Verificar que la cuenta de pago de una factura es la acordada previamente, en el caso de tratar con un proveedor habitual. Asimismo, confirmar por la vía habitual si hay un cambio en el número de cuenta.
03
Establecer una pregunta o palabra clave de seguridad interna para validar llamadas y mensajes sospechosos.
04
Activar el doble factor de autenticación: en las cuentas de correo electrónico, así como en el acceso a los sistemas de la compañía.
05
No descargar archivos adjuntos en correos electrónicos sospechosos o no solicitados.
06
Revisar con atención el dominio, la dirección del remitente, el tono del mensaje y cualquier cambio respecto a comunicaciones anteriores.
07
No compartir información relativa al organigrama de la empresa, sobre procesos o proyectos internos.
08
Alertar al equipo de seguridad si se detecta un intento de engaño, para reforzar la vigilancia.
Redacción: Claudia Vila y Javier A. Fernández
Coordinación editorial: Juan Antonio Carbajo y Francis Pachá
Diseño: Juan Sánchez
Desarrollo: Héctor D. Ruiz
Coordinación producto: Adolfo Domenech
Feed MRSS-S Noticias

Más noticias
EE UU y China se enseñan los dientes por la IA: del miedo al apocalipsis a la guerra fría tecnológica
No hace falta un acuerdo para controlar la IA
¿Vamos a morir todos o es solo teatro? Argumentos contra el apocalipsis de la IA